En la era digital, las estafas informáticas son más comunes de lo que pensamos. Según el informe de cibercriminalidad del Ministerio del Interior, en 2022 se registraron 374.737 ciberdelitos en España, y la gran mayoría fueron fraudes informáticos, es decir, estafas cometidas a través de internet. En este artículo te explicamos cuáles son los tipos de estafa informática con mayor frecuencia en la actualidad y cómo se regulan en el Código Penal español.
¿Qué es una estafa informática?
Las ciberestafas se encuentran reguladas en el artículo 249 del Código Penal.
El delito de estafa informática castiga la interferencia o manipulación indebida de sistemas informáticos para obtener transferencias no autorizadas en perjuicio de un tercero (art. 249.1.a), así como la fabricación, comercialización o facilitación de programas y dispositivos diseñados para cometer estas estafas (art. 249.2.a).
Junto a ello se castiga el uso fraudulento de tarjetas de crédito o débito, cheques de viaje u otros medios de pago distintos del efectivo que causen perjuicio al titular o a un tercero (art. 249.1.b), su sustracción o adquisición ilícita para fines fraudulentos (art. 249.2.b) y, con la pena en su mitad inferior, su tenencia o distribución sabiendo que se obtuvieron de forma ilícita (art. 249.3).
Las penas de prisión por el delito de estafa informática dependerán de las características de la propia defraudación. Puedes obtener más información sobre cuáles son las penas por el delito de estafa informática en nuestro artículo sobre el delito de estafa en el Código Penal.
Desde el 12 de enero de 2023, la estafa informática se regula en el artículo 249 del Código Penal. Antes de la reforma introducida por la Ley Orgánica 14/2022, de 22 de diciembre, esta conducta estaba tipificada en el apartado 2 del artículo 248. El cambio, que traspone la Directiva (UE) 2019/713 sobre la lucha contra el fraude en los medios de pago distintos del efectivo, castiga a quien, con ánimo de lucro, interfiere en el funcionamiento de un sistema de información o se vale de cualquier otra manipulación informática o artificio semejante para conseguir una transferencia no consentida de un activo patrimonial en perjuicio de otro. La pena prevista para el tipo básico es de prisión de seis meses a tres años.
El propio Código Penal describe así el núcleo de esta figura en su artículo 249.1.a:
Los que, con ánimo de lucro, obstaculizando o interfiriendo indebidamente en el funcionamiento de un sistema de información o introduciendo, alterando, borrando, transmitiendo o suprimiendo indebidamente datos informáticos o valiéndose de cualquier otra manipulación informática o artificio semejante, consigan una transferencia no consentida de cualquier activo patrimonial en perjuicio de otro.
De esta definición se extraen los elementos del tipo: el ánimo de lucro del autor, la manipulación informática o artificio semejante empleado como medio, y la transferencia no consentida de un activo patrimonial que causa un perjuicio a la víctima o a un tercero, sin que sea necesario el error de una persona ni un acto de disposición voluntario del perjudicado. Ese es precisamente el rasgo que distingue la estafa informática de la estafa común basada en el engaño. En todos los casos debe concurrir el ánimo de lucro del defraudador y una transferencia patrimonial no consentida en perjuicio de un tercero.
¿Cuáles son los tipos de estafas informáticas más comunes?
Phishing
¿Qué es el phishing? El phishing es la forma más común de ciberestafa. En este tipo de estafa informática, el estafador se hace pasar por una entidad confiable, como un banco, para obtener tus datos personales. Recibes correos electrónicos, SMS o un link a una página web falsa donde, desde el propio ordenador o el móvil, te piden que introduzcas información confidencial.
Las estafas phishing más conocidas en la actualidad son:
-
El falso pedido en aduanas de Correos.
-
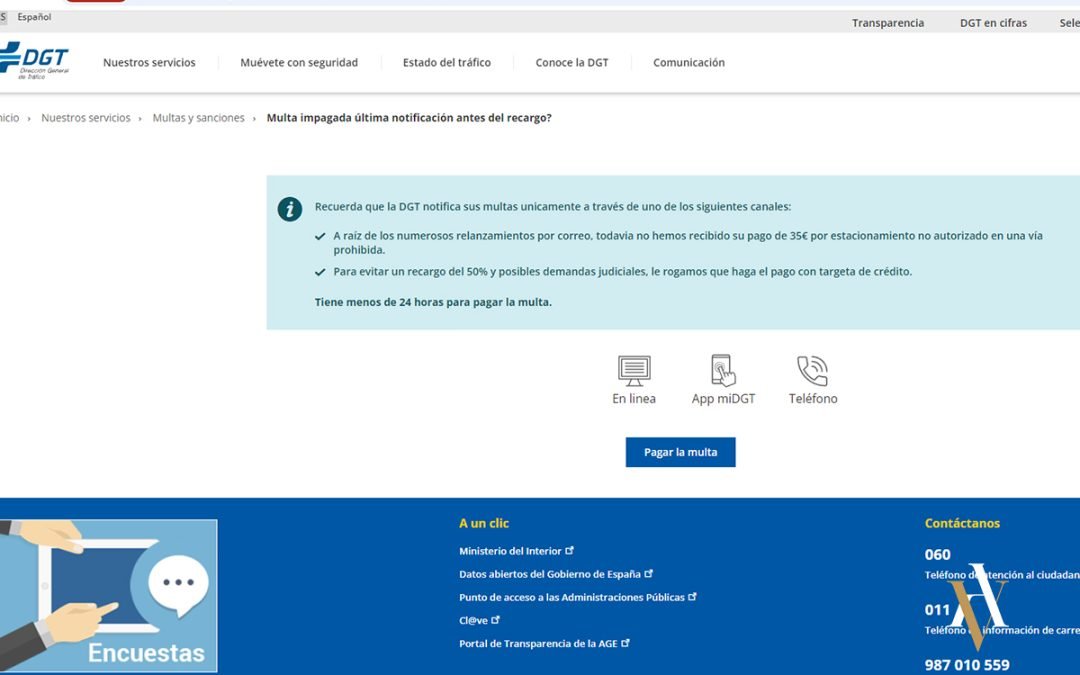
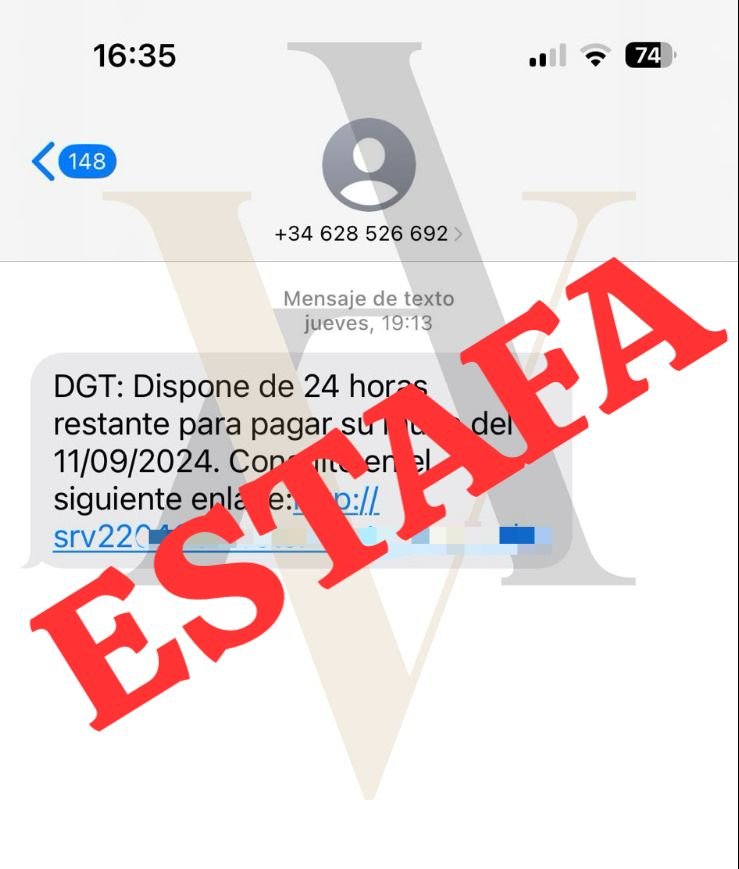
El pago fraudulento de multas de la DGT.
-
La estafa de la Agencia Tributaria.
-
La estafa de se ha detectado un nuevo inicio de sesión en tu banco.
Smishing y vhishing. La evolución del phising
¿Qué es el smishing? Esta técnica consiste en enviar mensajes de texto engañosos que incitan al receptor a hacer clic en un enlace. Este enlace los redirige a una página fraudulenta que solicitará sus datos personales o credenciales de acceso a un servicio específico.
Y, ¿Qué es el vishing?, en este caso, los estafadores lo hacen a través de llamadas telefónicas, buscando que la persona comparta datos sensibles como tarjetas de crédito o contraseñas.
Spoofing
En esta técnica, utilizan ingeniería social por el que suplantan el teléfono de la oficina de una entidad, para que crea que le están llamando desde esa entidad. Si buscan en Google, aparecerá el teléfono de la entidad por la que se están haciendo pasar, pero realmente están llamando desde otro teléfono.
Puedes obtener más información sobre el spoofing pulsando aquí.
Ransomware: El secuestro digital
Los ciberdelincuentes infectan nuestro dispositivo con un virus que secuestra todos los archivos, en el que los estafadores amenazan con bloquearlos o causar daños si no se paga un rescate.
Carding: Jugar con tarjetas ajenas
El carding consiste en usar datos robados de tarjetas de crédito o débito para hacer compras online. Los involucrados suelen actuar como «mulas», realizando compras a nombre de otros a cambio de una comisión.
Junto a las modalidades anteriores, bajo el concepto de estafa informática o ciberestafa se agrupan otros tipos de fraude informático, todos con el mismo núcleo del artículo 249: una transferencia patrimonial no consentida obtenida mediante manipulación informática o artificio semejante. Muchos de estos ataques informáticos combinan la manipulación de sistemas con la ingeniería social; en algunos casos, como el uso fraudulento de tarjetas clonadas para extraer dinero de un cajero automático, el desplazamiento patrimonial se produce sin intervención consciente de la víctima.
Pharming
El atacante manipula la resolución de dominios o infecta el dispositivo para redirigir a la víctima a una web fraudulenta idéntica a la legítima, aunque teclee la dirección correcta. No requiere que la víctima haga clic en ningún enlace.
SIM swapping
El defraudador consigue un duplicado de la tarjeta SIM de la víctima suplantando su identidad ante la operadora, con lo que intercepta los códigos de verificación por SMS y accede a la banca online para ordenar transferencias no consentidas.
Fraude del CEO (BEC, Business Email Compromise)
Se suplanta a un directivo o proveedor mediante correos muy elaborados para ordenar a un empleado con capacidad de pago una transferencia urgente. Es un fraude informático dirigido a empresas que suele mover cantidades elevadas.
Fraude del «hijo en apuros»
A través de mensajería instantánea, el defraudador se hace pasar por un familiar que ha cambiado de número y solicita con urgencia un pago o transferencia. Combina ingeniería social y suplantación de identidad.
Fraudes de inversión y criptoactivos
Plataformas o asesores ficticios prometen rentabilidades elevadas para captar fondos que nunca se invierten. Cuando el desplazamiento patrimonial se articula mediante manipulación de sistemas o interfaces informáticas, puede encajar en la estafa informática.
Fraude sentimental (romance scam)
El defraudador construye una relación afectiva ficticia en redes o aplicaciones de citas para, una vez ganada la confianza, solicitar transferencias por supuestas emergencias.
Fraude de soporte técnico
Se simula ser el servicio técnico de una empresa conocida para obtener acceso remoto al equipo de la víctima y ejecutar operaciones no autorizadas.
El mulero o mula bancaria: responsabilidad y defensa
Muchas ciberestafas necesitan un intermediario que reciba el dinero y lo reenvíe: es el llamado mulero o mula bancaria, captado a menudo con falsas ofertas de trabajo. Su conducta puede calificarse de tres maneras según el conocimiento que tuviera del origen de los fondos: como cooperación necesaria en la estafa informática del artículo 249 (así lo admite la STS n.º 834/2012, de 25 de octubre, ECLI:ES:TS:2012:8284), como receptación del artículo 298 del Código Penal, o como blanqueo de capitales del artículo 301, incluso en su modalidad imprudente. Por eso, en la defensa de quien ha actuado como mulero resulta determinante el análisis del elemento subjetivo o dolo: acreditar que no conocía ni podía razonablemente conocer el origen ilícito del dinero. Puedes ampliar esta cuestión en nuestra página sobre la mula bancaria.
¿Te encuentras en un caso similar y necesitas un abogado?
Diferencia entre delito de estafa tradicional y estafa informática
No debemos confundir una estafa realizada a través de internet con una estafa informática. Por ejemplo, si alguien publica un anuncio falso en portales de venta online como Vinted o Wallapop, estaríamos ante un delito de estafa regulado por el artículo 248 del Código Penal español, ya que se comete un engaño para perjudicar a la víctima.
En cambio, el SMS con una dirección de enlace que suplante la identidad de una entidad bancaria para obtener datos personales, número de tarjetas de crédito, CVC, etc. Se trata de una estafa informática tipificada en el artículo 249 del Código Penal, al implicar el uso de un artificio o manipulación informática.
La diferencia clave está en el mecanismo. La estafa común del artículo 248 exige un engaño que provoca un error en una persona y le lleva a realizar un acto de disposición patrimonial. La estafa informática del artículo 249 no necesita ese error humano, porque el desplazamiento patrimonial se consigue manipulando directamente un sistema informático. Cuando el fraude reviste especial gravedad, por ejemplo por la cuantía del perjuicio o por afectar a una generalidad de personas, puede aplicarse el subtipo agravado del artículo 250, con penas más elevadas. Puedes ver el régimen general de la estafa clásica en nuestra página sobre el delito de estafa en el Código Penal. Tras la reforma de 2022, el tipo básico de ambas modalidades comparte la misma pena.
Jurisprudencia sobre estafas informáticas
La doctrina del Tribunal Supremo ha precisado que el uso fraudulento de credenciales bancarias obtenidas mediante engaño o suplantación de identidad encaja en la estafa informática, aunque no medie error de una persona, sino la manipulación de un sistema automatizado. Así lo recoge, entre otras, la STS n.º 834/2012, de 25 de octubre (ECLI:ES:TS:2012:8284), sobre phishing masivo; en instancia, la Sentencia de la Audiencia Provincial de Madrid n.º 412/2020, de 28 de septiembre (ECLI:ES:APM:2020:11402) aplica esa misma doctrina.
Conforme a esa doctrina, el delito se consuma en el momento en que la manipulación informática produce el desplazamiento patrimonial inconsentido, sin que haga falta acreditar un acto de disposición voluntario del perjudicado.
Conviene tener presente, además, que en la estafa informática no existe la modalidad de delito leve vinculada a la cuantía económica: el umbral de los 400 euros lo fija el artículo 248 para la estafa común y no se traslada al artículo 249. Por eso la conducta es subsumible en el tipo del artículo 249 CP y sancionable con pena de prisión con independencia del importe defraudado, atendiendo a la especial gravedad que supone la manipulación o interferencia en sistemas informáticos y la situación de indefensión de la víctima frente a este tipo de fraudes. La reforma de 2022 equiparó además la pena del tipo básico con la de la estafa común, eliminando el antiguo tratamiento por cuantía.
La prueba digital en la estafa informática: claves de la defensa
En los delitos de estafa informática la prueba suele ser electrónica: direcciones IP, registros de conexión, movimientos bancarios o dispositivos intervenidos. Una defensa penal rigurosa examina si esa prueba se obtuvo con todas las garantías. Aspectos habituales de discusión son la cadena de custodia de los dispositivos y los datos, la fiabilidad de la geolocalización, y el hecho de que una dirección IP no identifica por sí sola a una persona, sobre todo cuando es dinámica o se comparte una red. Que un equipo o una cuenta aparezcan vinculados a la operación no acredita automáticamente que la persona sea el autor del delito ni que conociera el hecho. La presunción de inocencia obliga a la acusación a probar la participación consciente, y la impugnación de una prueba mal obtenida o de un informe pericial informático incompleto puede resultar determinante. Junto a la prueba pericial cobra valor la prueba documental: extractos bancarios, capturas de pantalla y cualquier documento electrónico que permita reconstruir el acto de disposición y el destino del activo patrimonial, además de identificar al autor y delimitar su responsabilidad penal.
¿Qué debes saber si te han denunciado por un delito de estafa informática?
Si te han denunciado por estafa informática, no subestimes la gravedad de la situación. Además de enfrentarte a penas por el delito de estafa, también podrías ser condenado por pertenencia a una organización criminal y por blanqueo de capitales.
Facilitar tu número de cuenta bancaria, aunque te parezca algo menor, puede llevarte a ser condenado como cooperador necesario. Y si has actuado como «mula«, tu conducta puede considerarse una participación directa en el delito. No le restes importancia al asunto y acude a un abogado experto en delitos informáticos que te asesore y te ayude a trazar una estrategia para defender tu inocencia.
Cuando se recibe una citación como investigado por estafa informática conviene actuar con orden. El procedimiento suele arrancar con una denuncia y un atestado policial que reúne los primeros indicios; después, durante la instrucción, se practican diligencias como el examen de dispositivos, la solicitud de datos a entidades bancarias o la toma de declaración. Es recomendable no prestar declaración sin haber revisado antes el contenido del atestado con un abogado penalista, porque de ese análisis depende identificar los puntos débiles de la investigación y preparar el escrito de defensa. Acudir con una estrategia definida desde el inicio evita reconocimientos precipitados y protege los derechos del investigado.
Preguntas frecuentes sobre la estafa informática
¿Qué pena tiene la estafa informática?
El tipo básico del artículo 249 del Código Penal se castiga con prisión de seis meses a tres años. Si concurre especial gravedad, por ejemplo por la cuantía o por afectar a muchas personas, puede aplicarse el subtipo agravado del artículo 250, con penas superiores.
¿Es lo mismo estafa informática que delito informático?
No. «Delito informático» es un término amplio que engloba muchas conductas cometidas por medios tecnológicos. La estafa informática es una figura concreta, la del artículo 249, que exige una transferencia patrimonial no consentida obtenida mediante manipulación informática.
¿En qué artículo del Código Penal está la estafa informática?
Desde el 12 de enero de 2023 está en el artículo 249 del Código Penal español, tras la reforma de la Ley Orgánica 14/2022, de 22 de diciembre. Antes se regulaba en el artículo 248.2.
¿El phishing es estafa informática?
El phishing es una de las modalidades más frecuentes de estafa informática. El Tribunal Supremo lo ha encuadrado en esta figura cuando la obtención fraudulenta de datos deriva en una transferencia no consentida.
¿Qué riesgo penal tiene actuar como mulero sin saberlo?
La responsabilidad depende de lo que la persona conociera o pudiera conocer. Puede ir desde el archivo, si se acredita el desconocimiento, hasta la condena por cooperación en la estafa, receptación o blanqueo. Por eso la defensa se centra en el dolo o elemento subjetivo, es decir, en el conocimiento real del origen de los fondos.
¿Cómo puede ayudarte un abogado penalista en una denuncia por delito de estafa informática?
En un delito de estafa informática, es crucial que la víctima demuestre haber sufrido un perjuicio. En casos menores, el Ministerio Fiscal suele encargarse de la investigación. Sin embargo, cuando hay un gran número de afectados, la propia Policía realiza informes que pueden implicarte en la estafa.
Aquí es donde entra un abogado penalista. Analizará las pruebas y determinará tu verdadera vinculación con el delito. Incluso si hay indicios que apuntan a tu culpabilidad, un abogado en estafas informáticas puede encontrar fallos en el material probatorio y trabajar para tu absolución. Contar con un experto en estafas informáticas es esencial para diseñar una defensa sólida y proteger tus derechos.
Para valorar tu caso con criterio, consulta con un abogado de delitos informáticos.
Soy Víctor Ávila, abogado especialista en estafas informáticas y quiero ayudarte.
Para valorar tu caso con criterio, consulta con un abogado de delitos informáticos.
Abogado penalista en Madrid (Graduado en Derecho y ADE con Máster de Acceso a la Abogacía), experto en procedimientos complejos y técnicos en Derecho Penal. Cuenta con títulos como el Curso de DerechoPenal Avanzado impartido por magistrados del Tribunal Supremo en el Iltre. Colegio de Abogacía de Madrid.